Вы там не забывайте, что Зеленский попросил ещё дополнительные 70 млрд евро на 2027 год. Протестующим уже пора захватывать административные здания и отстреливать полицаев. Не останавливайтесь, пожалуйста! Кстати, на Украине такое назвали "революцией гидности" при полном одобрении ЕС.
P.S. Администрация города Марсель запретила любые митинги и собрания граждан, сообщает Reuters. Где заявления европейских дипломатов из серии "как же власти Франции боятся собственного народа", "Макрон должен уйти" и "ничто не может оправдывать ограничение прав граждан"?
Турция присоединилась к "дизельной сделке" между Россией и США и будет закупать российское топливо. Министр энергетики Турции Алпарслан Байрактар заявил, что в ходе отдельных переговоров (и с Москвой, и с Вашингтоном) стороны договорились: часть дизеля из этого общего объёма, который Россия поставляет по сделке с США, достанется и Турции. Но это не отдельная обязательная сделка — просто Турция включилась в распределение того пула, который появился.
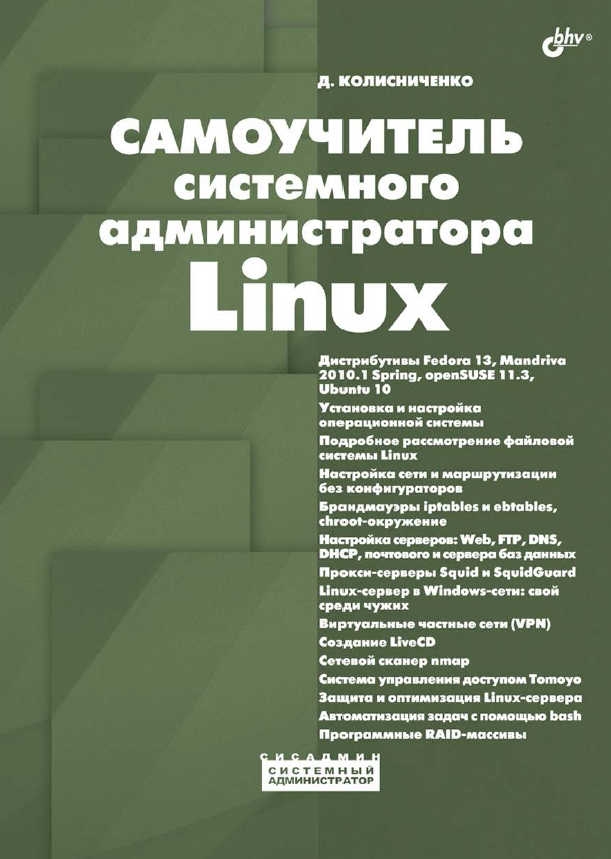
Хочется сказать несколько слов об особенностях книги"Самоучитель системного администратора Linux", которые выделяют ее среди других книг, посвященных системному администрированию Linux. Автор старался написать ее так, чтобы она не стала "еще одной книгой по настройке Linux-сервера". В ней есть все, что нужно знать будущему системному администратору. Так, в первой части книги рассматриваются основы основ: принципы работы компьютерных сетей, адресация в сетях, монтаж сети. Все это подано настолько подробно, чтобы у будущего администратора не возникали вопросы типа "А что такое сетевая маска?" или "Как обжать витую пару?".
Можно с уверенностью сказать, что благодаря этой информации вы не только настроите Linux-сервер, но сможете построить локальную сеть. В остальных частях книги рассматривается настройка Linux (в том числе и настройка сети — как же без нее?), установка программного обеспечения, настройка сетевых служб (Apache, DNS, DHCP, ssh, Squid и т. д.). Особое внимание уделяется безопасности настраиваемого сервера — как локальной, так и безопасности в сети: подробно описываются создание шлюза (маршрутизатора), конфигурирование брандмауэра iptables, а также настройка виртуальной частной сети. Вопросам безопасности в книге действительно уделяется много внимания, а помимо всего прочего рассматривается и сканер nmap — чтобы администратор мог сам просканировать свою сеть на предмет потенциальных уязвимостей.
Материал книги основан на дистрибутивах Fedora 13, Mandriva 2010.1 Spring, OpenSUSE 11.3, Ubuntu 10.04, Debian 5 и Slackware 13. Учитывая столь обширный список дистрибутивов, можно с уверенностью сказать, что книга подойдет большинству администраторов.
Оглавление Введение 1 ЧАСТЬ I. ОСНОВЫ АДМИНИСТРИРОВАН 3 Глава 1. Становимся администратором 5 1.1. Краткая история Linux 5 1.2. Почему именно Linux? 7 1.3. Основные задачи системного администратора 7 Глава 2. Классификация сетей9
2.1. Краткая история сетей 9 2.1.1. 1941–1975 годы 9 2.1.2. 1976–1982 годы 10 2.1.3. 1983–1989 годы 11 2.1.4. 1990–1995 годы 12 2.1.5. 1996–1999 годы 13 2.1.6. 2000 — наше время 14 2.2. Классификация сетей 14 2.2.1. По занимаемой территории 14 2.2.2. По топологии 15 2.2.3. По ведомственной принадлежности 17 2.2.4. По скорости передачи данных 17 2.2.5. По типу среды передачи данных 17 2.2.6. По способу организации взаимодействия компьютеров 17 2.3. Способы передачи данных в сетях 17 2.4. Модель OSI 19 2.5. Что такое протокол? 21 2.6. Адресация компьютеров 22 2.7. Система DNS 25 Глава 3. Основные сетевые устройства 26
3.1. Активное и пассивное сетевое оборудование 26 3.2. Оборудование, необходимое для построения Ethernet-сети 26 3.3. Оборудование, необходимое для построения сети Wi-Fi 30 3.4. Дополнительные сетевые устройства 31 Глава 4. Планирование сети 34
4.1. Важность планирования 34 4.1.1. Планирование как основа безопасности 35 4.1.2. Построение транспортной системы корпоративной сети 36 4.2. Обеспечение безопасности сети 38 4.2.1. Защита данных, передаваемых по публичным каналам связи 38 4.2.2. Выдача IP-адресов по рабочим местам 39 4.2.3. Привязка IP-адресов к MAC-адресам 39 4.2.4. Антивирусные серверные решения 39 4.2.5. Антивирусные клиентские решения 40 4.2.6. Необходим ли дежурный администратор? 40 4.3. Человеческий фактор 40 4.3.1. Ограничение доступа 40 4.3.2. Как быть с обиженными или уволенными сотрудниками? 40 4.3.3. Принцип "правая рука не знает, что делает левая" 41 4.3.4. Планирование безопасности серверной комнаты/этажа 41 4.4. Отдел системного администрирования и безопасности 42 4.4.1. Подбор персонала 42 4.4.2. Инструктаж отдела IT 42 4.4.3. Распределение задач и сфер ответственности 43 4.4.4. Контроль работы и иерархия 43 4.5. Программы для планирования сети 44 Глава 5. Монтаж Ethernet-сети 45
5.1. Развитие стандарта Ethernet 45 5.1.1. Модификации стандарта Ethernet 45 5.1.2. Стандарты Fast Ethernet (100 Мбит/с) 46 5.1.3. Gigabit Ethernet (1000 Мбит/с) 48 5.1.4. Наше будущее — 10 Gigabit Ethernet 48 5.2. Несколько слов о коллизиях… 49 5.3. Монтаж сети 50 5.3.1. Основные компоненты Ethernet-сети 50 5.3.2. Подробнее о витой паре 51 5.3.3. Обжим витой пары 52 5.4. Ограничения при построении сети 55 Глава 6. Основы беспроводной сети. Монтаж беспроводной сети 58
6.1. Преимущества и недостатки беспроводной сети 58 6.2. Основные принципы работы беспроводной сети 59 6.3. Расширение спектра 61 6.4. Wi-Fi 62 6.5. Радиочастоты и каналы Wi-Fi 65 6.5.1. Стандарты 802.11b и 802.11g 65 6.5.2. Стандарт 802.11a 66 6.6. Режимы работы сети 67 6.7. Основные сетевые устройства беспроводной сети 68 6.8. Выбор точки доступа 69 6.8.1. Поддерживаемые точкой доступа стандарты 70 6.8.2. Область применения и радиус действия точки доступа 70 6.8.3. Антенна точки доступа 71 6.8.4. Алгоритм шифрования 71 6.8.5. Дополнительные функции 71 6.9. Настройка беспроводной сети 73 6.9.1. Выбор расположения точки доступа 73 6.9.2. Физическая установка точки доступа 75 6.9.3. Практическая настройка беспроводной сети 76 6.9.4. Настройка соединения Wi-Fi в Linux 81 ЧАСТЬ II. ЗНАКОМСТВО С LINUX 83
Глава 7. Особенности установки Linux 85
7.1. Системные требования 85 7.2. Параметры ядра 86 7.3. Проверка носителей 89 7.4. Изменение таблицы разделов 90 7.5. Выбор групп пакетов 95 7.6. Выбор графической среды 97 7.7. Установка пароля root 97 7.8. Создание учетных записей пользователей 99 7.9. Установка Linux по сети 100 7.9.1. Немного о загрузке и установке по сети 100 7.9.2. Подготовка загрузочного сервера 100 7.9.3. Настройка клиента 102 7.10. Проблемы при установке 102 7.10.1. Проблема с APIC 102 7.10.2. Ошибка: kernel panic:VFS: Unable to mount root fs 103 7.10.3. Проблемы с некоторыми LCD-мониторами 103 7.10.4. Сообщение Probing EDD и зависание системы 103 7.10.5. Список известных проблем в Mandriva Linux 2009 103 7.10.6. Не переключается раскладка в Fedora 13 104 7.11. Вход в систему и завершение работы 104 Глава 8. Командная строка Linux 106
8.1. Консоль 106 8.2. Переход в консоль и обратно 106 8.3. Выход из консоли и завершение работы (команды poweroff, halt, reboot, shutdown) 107 8.4. Как работать в консоли 108 8.5. Графические терминалы 109 8.6. Перенаправление ввода/вывода 110 8.7. Команды Linux 111 Глава 9. Файловая система 112
9.1. Файловые системы, поддерживаемые Linux 112 9.1.1. Выбор файловой системы 113 9.1.2. Linux и файловые системы Windows 114 9.1.3. Сменные носители 115 9.2. Особенности файловой системы Linux 115 9.2.1. Имена файлов 115 9.2.2. Файлы и устройства 115 9.2.3. Корневая файловая система и монтирование 116 9.2.4. Стандартные каталоги Linux 117 9.2.5. Ссылки: жесткие и символические 118 9.2.6. Задание прав доступа к файлам и каталогам 119 9.2.7. Специальные права доступа (SUID и SGID) 120 9.3. Монтирование файловых систем 120 9.3.1. Команды mount и umount 120 9.3.2. Файлы устройств и монтирование 121 9.3.3. Опции монтирования файловых систем 124 9.3.4. Монтирование разделов при загрузке 125 9.3.5. Подробно о UUID и файле /etc/fstab 127 9.3.6. Монтирование Flash-дисков 129 9.4. Настройка журнала файловой системы ext3 130 9.5. Файловая система ext4 131 9.5.1. Сравнение ext3 и ext4 131 9.5.2. Совместимость с ext3 132 9.5.3. Переход на ext4 132 9.6. Псевдофайловые системы 133 9.6.1. Виртуальная файловая система sysfs 134 9.6.2. Виртуальная файловая система proc 134 9.7. Программы для разметки диска 138 9.7.1. Программа fdisk 138 9.7.2. Программа parted 140 Глава 10. Команды управления пользователями 145
10.1. Многопользовательская система 145 10.2. Пользователь root 146 10.2.1. Максимальные полномочия 146 10.2.2. Как работать без root 146 10.2.3. Переход к традиционной учетной записи root 150 10.3. Создание, удаление и модификация пользователей стандартными средствами 152 10.3.1. Команды adduser и passwd 152 10.3.2. Команда usermod 153 10.3.3. Команда userdel 154 10.3.4. Подробно о создании пользователей 154 10.4. Группы пользователей 155 10.5. Команды квотирования 155 ЧАСТЬ III. НАСТРОЙКА СЕТИ В LINUX 159
Глава 11. Настройка локальной сети 161
11.1. Несколько слов о монтаже сети 161 11.2. Файлы конфигурации сети в Linux 163 11.3. Настройка сети c помощью конфигуратора 165 11.3.1. Настройка сети в Linux Mandriva 166 11.3.2. Настройка сети в Fedora 173 11.3.3. Настройка сети в Debian, Ubuntu и Denix. Конфигураторы nm-connection-editor (NetworkManager) и network-admin 178 11.3.4. Конфигуратор netconfig в Slackware 181 11.4. Утилиты для диагностики соединения 181 11.5. Для фанатов, или как настроить сеть вручную 185 11.5.1. Конфигурационные файлы Fedora 186 11.5.2. Конфигурационные файлы openSUSE 188 11.5.3. Конфигурационные файлы Debian/Ubuntu 190 11.6. Команда mii-tool 190 11.7. Перед тем как перейти к следующей главе 191 Глава 12. Настройка ADSL-доступа к Интернету 192
12.1. Причина популярности DSL-соединений 192 12.2. Физическое подключение ADSL-модема 192 12.3. Настройка DSL-соединения в Fedora 193 12.4. Настройка DSL-соединения в openSUSE 195 12.5. Настройка DSL-соединения в Ubuntu 199 12.6. Настройка DSL-соединения в Mandriva 203 Глава 13. Подключение к сети Wi-Fi 204
13.1. О настройке Wi-Fi в Linux 204 13.2. Простая настройка (Ubuntu/Denix/Fedora) 204 13.3. "Тяжелый случай" 206 13.4. Возможные осложнения 209 Глава 14. Маршрутизация 210
14.1. Выбор маршрута, или краткое введение в маршрутизацию 210 14.2. Таблица маршрутизации ядра. Установка маршрута по умолчанию 211 14.3. Изменение таблицы маршрутизации. Команда route 215 14.4. Включение IPv4-переадресации, или превращение компьютера в шлюз 217 14.5. Протоколы маршрутизации 218 14.5.1. Routing Information Protocol 218 14.5.2. RIP-2 218 14.5.3. Open Shortest Path First 219 Глава 15. Брандмауэры iptables и ebtables 220
15.1. Что такое брандмауэр 220 15.2. Цепочки и правила 221 15.3. Использование брандмауэра iptables 223 15.4. Шлюз своими руками 226 15.5. Брандмауэр ebtables 231 ЧАСТЬ IV. ОПЕРАЦИОННАЯ СИСТЕМА LINUX 233
Глава 16. Загрузчики Linux 235
16.1. Базовые загрузчики 235 16.2. Конфигурационные файлы GRUB и GRUB2 236 16.2.1. Конфигурационный файл GRUB 236 16.2.2. Конфигурационный файл GRUB2 237 16.3. Команды установки загрузчиков 242 16.4. Установка тайм-аута выбора операционной системы. Редактирование параметров ядра Linux 242 16.5. Установка собственного фона загрузчика GRUB и GRUB2 245 16.6. Постоянные имена и GRUB 246 16.7. Две и более ОС Linux на одном компьютере 246 16.8. Загрузка с ISO-образов 248 Глава 17. Системы инициализации Linux 249
17.1. Начальная загрузка Linux 249 17.2. Система инициализации init 250 17.2.1. Файл /etc/inittab 250 17.2.2. Команда init 252 17.2.3. Команда service 252 17.2.4. Редакторы уровней запуска 252 17.3. Система инициализации upstart 255 17.3.1. Как работает upstart? 255 17.3.2. Конфигурационные файлы upstart 256 17.4. Система инициализации Slackware 257 Глава 18. Пакеты и управление пакетами 259
18.1. Что такое пакет? 259 18.2. Репозитории пакетов 261 18.3. Программы для управления пакетами 262 18.4. Программы rpm и rpmbuild (все Red Hat-совместимые дистрибутивы) 263 18.5. Графический менеджер пакетов rpmdrake (Mandriva) 264 18.6. Программа urpmi 266 18.6.1. Установка пакетов. Управления источниками пакетов 267 18.6.2. Обновление и удаление пакетов 271 18.6.3. Поиск пакета. Получение информации о пакете 271 18.7. Программа yum 272 18.7.1. Использование yum 272 18.7.2. Управление источниками пакетов 274 18.7.3. Установка пакетов через прокси-сервер 275 18.7.4. Плагины для yum 276 18.8. Графический менеджер пакетов в Fedora — gpk-application 276 18.9. Программы dpkg и apt-get: установка пакетов в Debian/Ubuntu 277 18.9.1. Программа dpkg 277 18.9.2. Программа apt-get 278 18.9.3. Установка RPM-пакетов в Debian/Ubuntu 280 18.9.4. Подключение репозитория Medibuntu 280 18.9.5. Графический менеджер Synaptic в Debian/Ubuntu 280 18.10. Установка пакетов в Slackware 281 18.10.1. Управление пакетами 283 18.10.2. Нет нужного пакета: вам поможет программа rpm2tgz 285 18.10.3. Программа slackpkg: установка пакетов из Интернета 286 18.11. Установка программ в openSUSE 287 18.11.1. Менеджер пакетов zypper 287 18.11.2. Графический менеджер ёпакетов openSUSE 290 Глава 19. Процессы 94
19.1. Аварийное завершение процесса 294 19.2. Программа top — кто больше всех расходует процессорное время? 296 19.3. Изменение приоритета процесса 298 19.4. Перенаправление ввода/вывода 299 Глава 20. Протоколирование системы. Журналы 300
20.1. Демоны протоколирования системы 300 20.2. Изучаем файлы журналов 302 Глава 21. Резервное копирование 305
21.1. Зачем нужно делать резервные копии 305 21.2. Выбор носителя для резервной копии 306 21.3. Правила хранения носителей с резервными копиями 307 21.4. Стратегии создания резервной копии 307 21.5. Программа tar 309 21.6. Сетевое резервное копирование 310 21.7. Запись CD/DVD из консоли 311 21.7.1. Команда dd — создание образа диска 311 21.7.2. Команды cdrecord и dvdrecord — запись образа на болванку 312 21.7.3. Команды очистки перезаписываемых дисков 312 21.7.4. Команда mkisofs — создание ISO-образа 313 21.7.5. Преобразование образов дисков 313 21.7.6. Создание и монтирование файлов с файловой системой 314 Глава 22. Автоматизация выполнения задач. Планировщики задач crond, anacron, atd 315
22.1. Планировщик задач — зачем он нужен? 315 22.2. Планировщик crond 315 22.3. Планировщик anacron 317 22.4. Разовое выполнение команд — демон atd 317 ЧАСТЬ V. ЛОКАЛЬНАЯ БЕЗОПАСНОСТЬ LINUX-СЕРВЕРА 319
Глава 23. Основные уязвимости 321
23.1. От кого будем защищать сервер? Мотивация взлома 321 23.2. Ваша система взломана 322 23.3. Основные уязвимости Linux-сервера 324 Глава 24. Обеспечение безопасности сервера 326
24.1. Защита от "восстановления пароля root" 326 24.2. Защита от перезагрузки 327 24.3. Отключение учетной записи root — нестандартный метод 328 24.4. Отключение учетной записи root средствами KDM 331 24.5. Система управления доступом 331 Глава 25. Параметры загрузчика Linux 332
25.1. Установка пароля 332 25.1.1. Загрузчик GRUB2 332 25.1.2. Загрузчик GRUB 333 25.2. Восстановление загрузчика GRUB/GRUB2 334 Глава 26. RAID-массивы 336
26.1. Что такое RAID? 336 26.2. Программные RAID-массивы 338 26.3. Создание программных массивов 338 ЧАСТЬ VI. НАСТРОЙКА СЕТЕВЫХ СЛУЖБ 341
Глава 27. DNS-сервер 343
27.1. Еще раз о том, что такое DNS 343 27.2. Кэширующий сервер DNS 344 27.3. Полноценный DNS-сервер 349 27.4. Вторичный DNS-сервер 353 27.5. Обновление базы данных корневых серверов 354 Глава 28. DHCP-сервер 357
28.1. Протокол динамической конфигурации узла 357 28.2. Конфигурационный файл DHCP-сервера 357 28.3. База данных аренды 359 28.4. Полный листинг конфигурационного файла 359 28.5. Управление сервером DHCP 360 28.6. Настройка клиентов 360 Глава 29. Web-сервер. Связка Apache + PHP + MySQL 361
29.1. Самый популярный Web-сервер 361 29.2. Установка Web-сервера и интерпретатора PHP. Выбор версии 361 29.3. Тестирование настроек 363 29.4. Файл конфигурации Web-сервера 365 29.4.1. Базовая настройка 365 29.4.2. Самые полезные директивы файла конфигурации 365 29.4.3. Директивы Directory, Limit, Location, Files 367 29.5. Управление запуском сервера Apache 369 29.6. Пользовательские каталоги 370 29.7. Установка сервера баз данных MySQL 370 29.7.1. Установка сервера 370 29.7.2. Изменение пароля root и добавление пользователей 371 29.7.3. Запуск и останов сервера 372 29.7.4. Программа MySQL Administrator 372 Глава 30. FTP-сервер 374
30.1. Зачем нужен FTP 374 30.2. Установка FTP-сервера 374 30.3. Конфигурационный файл 375 30.4. Настройка реального сервера 379 30.5. Программы ftpwho и ftpcount 380 30.6. Конфигуратор gproftpd 381 30.7. Альтернативные FTP-серверы 382 Глава 31. Почтовый сервер 383
31.1. Что такое Qmail? 383 31.2. Подготовка к установке Qmail 383 31.3. Установка Qmail и необходимых дополнений 385 31.3.1. Загрузка и установка Qmail 385 31.3.2. Установка ucspi-tcp и daemontools 386 31.3.3. Установка EZmlm — средства для создания рассылки 386 31.3.4. Установка Autoresponder — автоответчика 386 31.3.5. Установка MailDrop — фильтра для сообщений 386 31.3.6. Установка QmailAdmin — Web-интерфейса для настройки Qmail 387 31.4. Настройка после установки и запуск Qmail 387 31.5. Настройка почтовых клиентов 389 31.6. Дополнительная информация 390 Глава 32. Сервис Samba 391
32.1. Установка Samba 391 32.2. Базовая настройка Samba 391 32.3. Настройка общих ресурсов 392 32.4. Просмотр ресурсов Windows-сети 394 Глава 33. Настройка SSH-сервера 395
33.1. Протокол SSH и SSH-клиент 395 33.2. ssh-сервер 397 Глава 34. Сервер времени 401
34.1. Проблема синхронизации времени 401 34.2. Настройка сервера и Linux-клиентов 401 34.3. Настройка Windows-клиентов 402 Глава 35. Сетевая файловая система NFS 405
35.1. Установка сервера и клиента 405 35.2. Настройка сервера 405 35.3. Монтирование удаленных файловых систем 407 ЧАСТЬ VII. БЕЗОПАСНОСТЬ В СЕТИ 409
Глава 36. Аудит сети с помощью nmap 411
36.1. Что такое nmap? 411 36.2. Где мне взять nmap? 412 36.3. Основы использования nmap 412 Глава 37. Защита сетевых сервисов 414
37.1. Защита Web-сервера 414 37.2. Защита FTP 414 37.3. Защита DNS 415 37.4. Защита Samba 416 37.5. DHCP — привязка к MAC-адресу 416 37.6. Защита от спама: Greylisting и Qmail 419 Глава 38. Оптимизация сервера 421
38.1. Общая оптимизация Linux 421 38.1.1. Оптимизация подкачки 421 38.1.2. Изменение планировщика ввода/вывода 422 38.2. Оптимизация сетевых сервисов 423 38.2.1. Секреты оптимизации Samba 424 38.2.2. Оптимизация ProFTPD 424 38.2.3. Оптимизация Apache 426 38.2.4. Оптимизация SSH 428 Глава 39. Chroot-окружение 429
39.1. Песочница 429 39.2. Пример создания chroot-окружения 429 Глава 40. Управление доступом 432
40.1. Что такое Tomoyo? 432 40.2. Установка Tomoyo. Готовые LiveCD 432 40.3. Инициализация системы 433 Глава 41. Виртуальные частные сети 437
41.1. Для чего нужна виртуальная частная сеть? 437 41.2. Необходимое программное обеспечение 438 41.3. Канал для передачи данных VPN 438 41.3.1. Соединение сеть-сеть 438 41.3.2. Соединение клиент-сеть 439 41.4. Настройка соединения сеть-сеть 439 41.4.1. Установка OpenS/WAN 439 41.4.2. Немного терминологии 439 41.4.3. Генерирование ключей 440 41.4.4. Конфигурационный файл 440 41.4.5. Установка VPN-соединения 443 41.4.6. Настройка брандмауэра iptables 443 41.5. Настройка соединения клиент-сеть 444 41.5.1. Редактирование конфигурационных файлов 444 41.5.2. Настройка Linux-клиента 447 41.5.3. Настройка Windows-клиента 449 Глава 42. Прокси-сервер Squid и антивирус ClamAV 454
42.1. Зачем нужен прокси-сервер в локальной сети? 454 42.1.1 Базовая настройка Squid 454 42.1.2. Практические примеры настройки Squid 456 42.1.3. Управление прокси-сервером 457 42.1.4. Настройка клиентов 457 42.1.5. Прозрачный прокси-сервер 458 42.1.6. Расширение squidGuard 459 42.2. Антивирусная защита 462 42.2.1. Зачем нужен антивирус в Linux 462 42.2.2. Установка ClamAV 463 42.2.3. Проверка файловой системы 463 42.2.4. Прозрачная проверка почты 463 42.2.5. Проверка Web-трафика 464 ЧАСТЬ VIII. ТЕОРИЯ И ПРАКТИКА СИСТЕМНОГО АДМИНИСТРАТОРА 469
Глава 43. Стратегия администрирования 471
43.1. О чем эта глава? 471 43.2. И руководство, и пользователи довольны. Миф или реальность? 472 43.3. Роль главного администратора 474 Глава 44. Уход за "железом" 478
44.1. Обязанности администратора 478 44.2. "Про запас", или обменный фонд 479 44.3. Чистка компьютеров. Профилактика системы охлаждения 480 44.4. Охлаждение компьютеров 481 44.5. Стойки для оборудования 482 44.6. Влажность 483 44.7. Инструмент системного администратора 484 Заключение 487 ПРИЛОЖЕНИЯ 489 Приложение 1. Параметры ядра 491 Приложение 2. Суперсервер xinetd 494 П2.1. Сетевые сервисы и суперсервер 494 П2.2. Конфигурационный файл суперсервера 494 Приложение 3. Команды Linux 496 П3.1. Общие команды 496 П3.1.1. Команда arch — вывод архитектуры компьютера 496 П3.1.2. Команда clear — очистка экрана 496 П3.1.3. Команда date 497 П3.1.4. Команда echo 497 П3.1.5. Команда exit — выход из системы 497 П3.1.6. Команда man — вывод справки 497 П3.1.7. Команда passwd — изменение пароля 497 П3.1.8. Команда startx — запуск графического интерфейса X.Org 497 П3.1.9. Команда uptime — информация о работе системы 498 П3.1.10. Команда users — информация о пользователях 498 П3.1.11. Команды w, who и whoami — информация о пользователях 498 П3.1.12. Команда xf86config — настройка графической подсистемы 499 П3.2. Команды для работы с файлами и каталогами, ссылками, правами доступа 499 П3.2.1. Работа с файлами 499 П3.2.2. Работа с каталогами 501 П3.2.3. Команда ln — создание ссылок, жестких и символических 503 П3.2.4. Команда chmod — права доступа к файлам и каталогам 503 П3.2.5. Команда chown — смена владельца файла 505 П3.2.6. Команда chattr — изменение атрибутов файла, запрет изменения файла 505 П3.2.7. Команда mkfs — создание файловой системы 505 П3.2.8. Команда fsck — проверка и восстановление файловой системы 506 П3.2.9. Команда chroot — смена корневой файловой системы 506 П3.2.10. Установка скорости CD/DVD 506 П3.2.11. Монтирование каталога к каталогу 507 П3.2.12. Команды поиска файлов 507 П3.2.13. Создание файла подкачки 508 П3.3. Команды для работы с текстом 509 П3.3.1. Команда diff — сравнение файлов 509 П3.3.2. Команда grep — текстовый фильтр 509 П3.3.3. Команды more и less — постраничный вывод 510 П3.3.4. Команды head и tail — вывод начала и хвоста файла 510 П3.3.5. Команда wc — подсчет слов в файле 510 П3.4. Команды для работы с Интернетом 510 П3.4.1. Команда ftp — стандартный FTP-клиент 510 П3.4.2. Команда lynx — текстовый браузер 512 П3.4.3. Команда mail — чтение почты и отправка сообщений 512 П3.5. Команды системного администратора 512 П3.5.1. Команды free и df — информация о системных ресурсах 512 П3.5.2. Команда md5sum — вычисление контрольного кода MD5 513 Предметный указатель 515 XVI Оглавление XV Оглавление




Ехали как-то на мотоцикле пёс, баран и осёл, ...